Pular para o conteúdo principal
O AppSignal pode enviar notificações de novos incidentes para diversos serviços; veja nossa lista completa nas integrações. Também oferecemos webhooks para essas notificações, para que você possa lidar com novos incidentes no seu próprio sistema. Para receber um webhook, vá até Notifications na sua organização do AppSignal e selecione Add new notifier. Escolha Webhook na lista de notificadores. Em Webhook URL, informe a URL na qual você gostaria de receber os dados do webhook.
A URL precisa resolver para um endereço público da internet. O AppSignal rejeita URLs que apontam para localhost, uma faixa de rede privada ou outro endereço interno. O AppSignal também verifica o endereço antes de cada requisição. Uma URL salva que resolve para um endereço interno não recebe notificações, e o log do notificador mostra “Request blocked: URL does not resolve to a public address”. Para voltar a receber notificações, altere a URL para um endereço público.
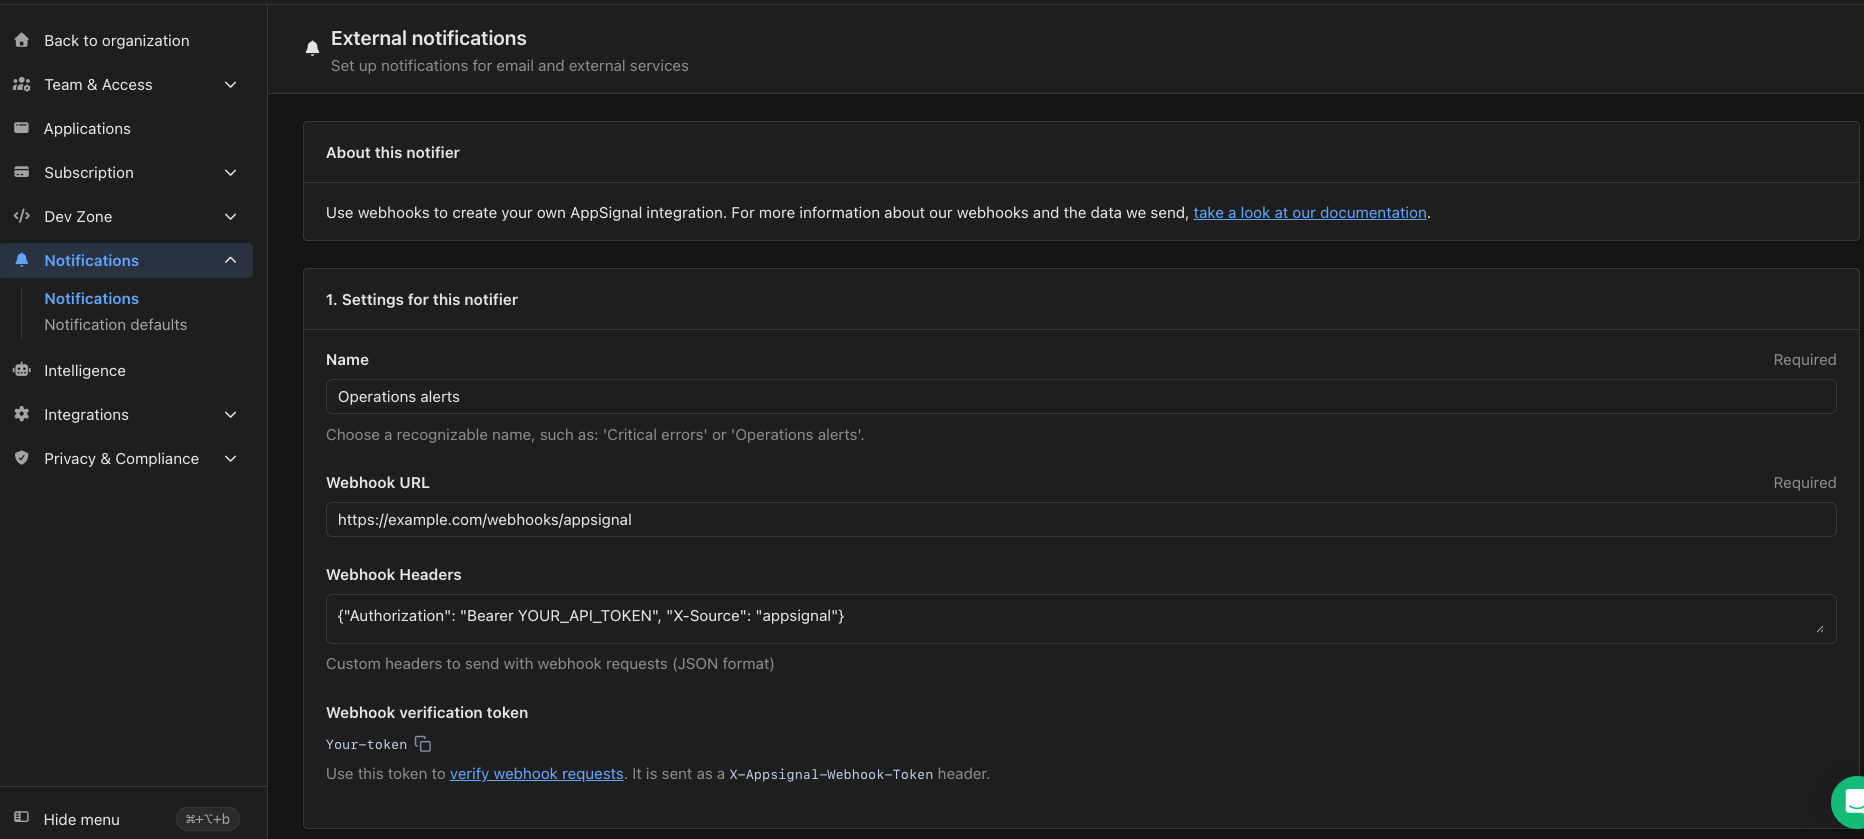
Configurações do notificador de webhook com os campos Name, Webhook URL, Webhook Headers e Webhook verification token

Configurações de um notificador de webhook, incluindo a URL e o token de verificação
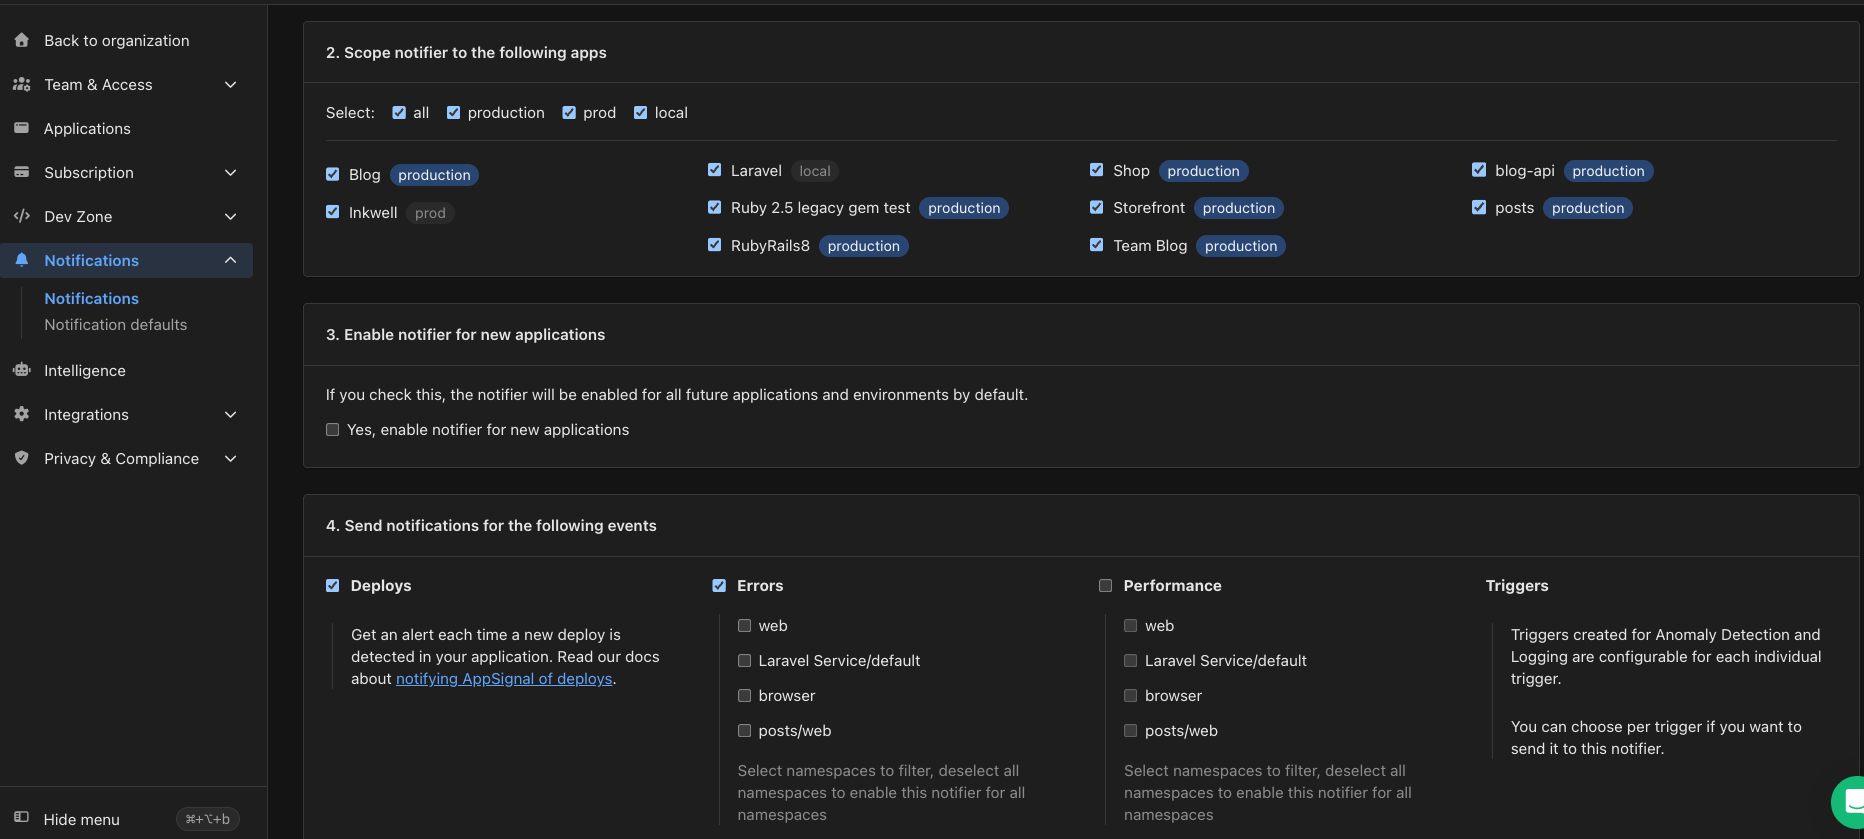
Existem vários webhooks disponíveis. Escolha quais payloads o webhook recebe em Send notifications for the following events: Deploys, Errors, Performance e Triggers.
Seções do notificador de webhook para limitar o notificador a apps e escolher seus eventos

Escolha quais apps e eventos o notificador de webhook cobre

Verificando requisições de webhook do AppSignal

Para garantir a segurança da sua aplicação, você pode verificar se as requisições de webhook recebidas são realmente do AppSignal. A verificação é feita usando um token de verificação de Webhook para validar a assinatura da requisição.

Localizando seu Webhook Verification Token

  1. Vá até Notifications na sua organização do AppSignal.
  2. Selecione Manage ao lado do notificador de webhook que você quer verificar.
  3. Em Settings for this notifier, encontre o Webhook verification token.
Esse token é usado para validar que a requisição do webhook vem do AppSignal.

Verificando uma requisição

Quando o AppSignal envia uma requisição de webhook, ele inclui uma assinatura no cabeçalho X-Appsignal-Signature. Você pode validar a requisição da seguinte forma:
  1. Concatene o Webhook verification token do AppSignal com o corpo bruto da requisição.
  2. Gere um hash SHA256 da string concatenada.
  3. Compare o hash gerado com o valor do cabeçalho X-Appsignal-Signature.
Se os hashes forem iguais, a requisição pode ser verificada como vinda do AppSignal.

Exemplos de implementação

Abaixo estão alguns exemplos de como você pode verificar se uma requisição está vindo do AppSignal em Ruby, Elixir, Node.js e Python. Observação: Os exemplos abaixo são ilustrativos; você pode precisar adaptá-los dependendo dos frameworks, integrações e dependências usadas pelo seu app.

Deploy markers

Campos

Subcampos do deploy marker

Incidentes de exceção

Campos

Subcampos de exception

Campos de metadata

Você pode adicionar seus próprios metadados taggeando traces.

Performance traces

Campos

Subcampos de performance

Campos de metadata

Você pode adicionar seus próprios metadados taggeando traces.

Anomaly detection


Lista de integrações