Passer au contenu principal
AppSignal peut envoyer des notifications de nouveaux incidents à plusieurs services, consultez notre liste complète sur la page des intégrations. Nous proposons également des webhooks pour ces notifications afin que vous puissiez gérer les nouveaux incidents dans votre propre système. Pour recevoir un webhook, accédez à Notifications dans votre organisation AppSignal et sélectionnez Add new notifier. Choisissez Webhook dans la liste des notificateurs. Dans Webhook URL, saisissez l’URL où vous souhaitez recevoir vos données de webhook.
L’URL doit se résoudre en une adresse Internet publique. AppSignal refuse les URL qui pointent vers localhost, une plage de réseau privé ou une autre adresse interne. AppSignal vérifie également l’adresse avant chaque requête. Une URL enregistrée qui se résout en une adresse interne ne reçoit aucune notification, et le log du notificateur affiche “Request blocked: URL does not resolve to a public address”. Pour recevoir à nouveau des notifications, remplacez l’URL par une adresse publique.
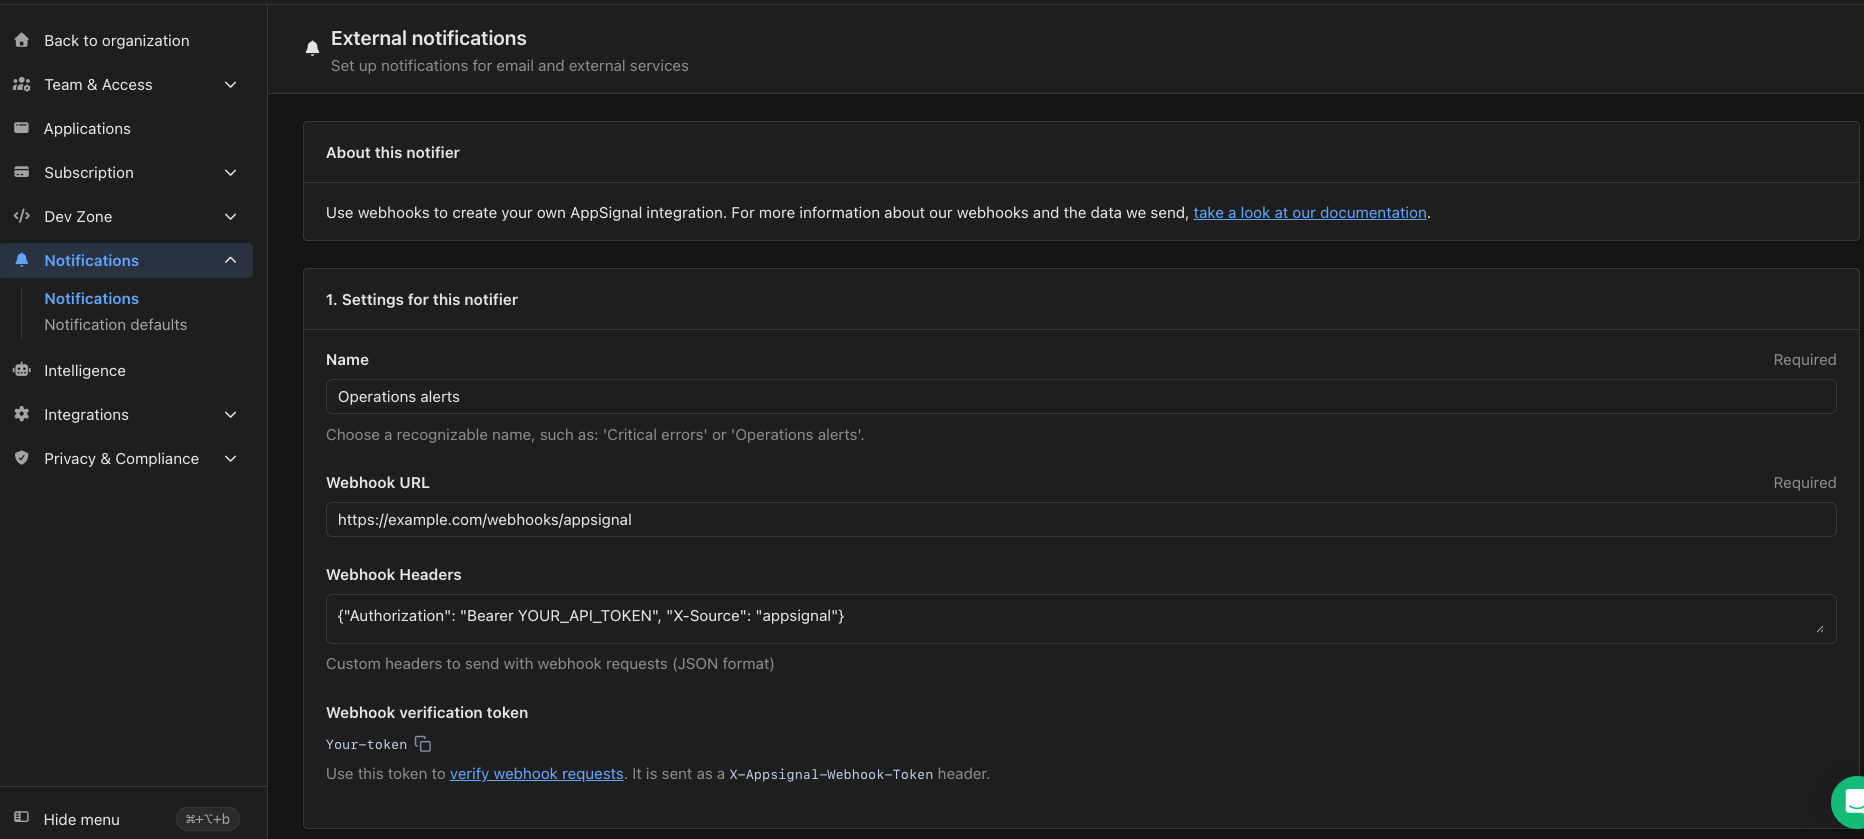
Paramètres du notificateur webhook avec les champs Name, Webhook URL, Webhook Headers et Webhook verification token

Paramètres d'un notificateur webhook, dont son URL et son jeton de vérification
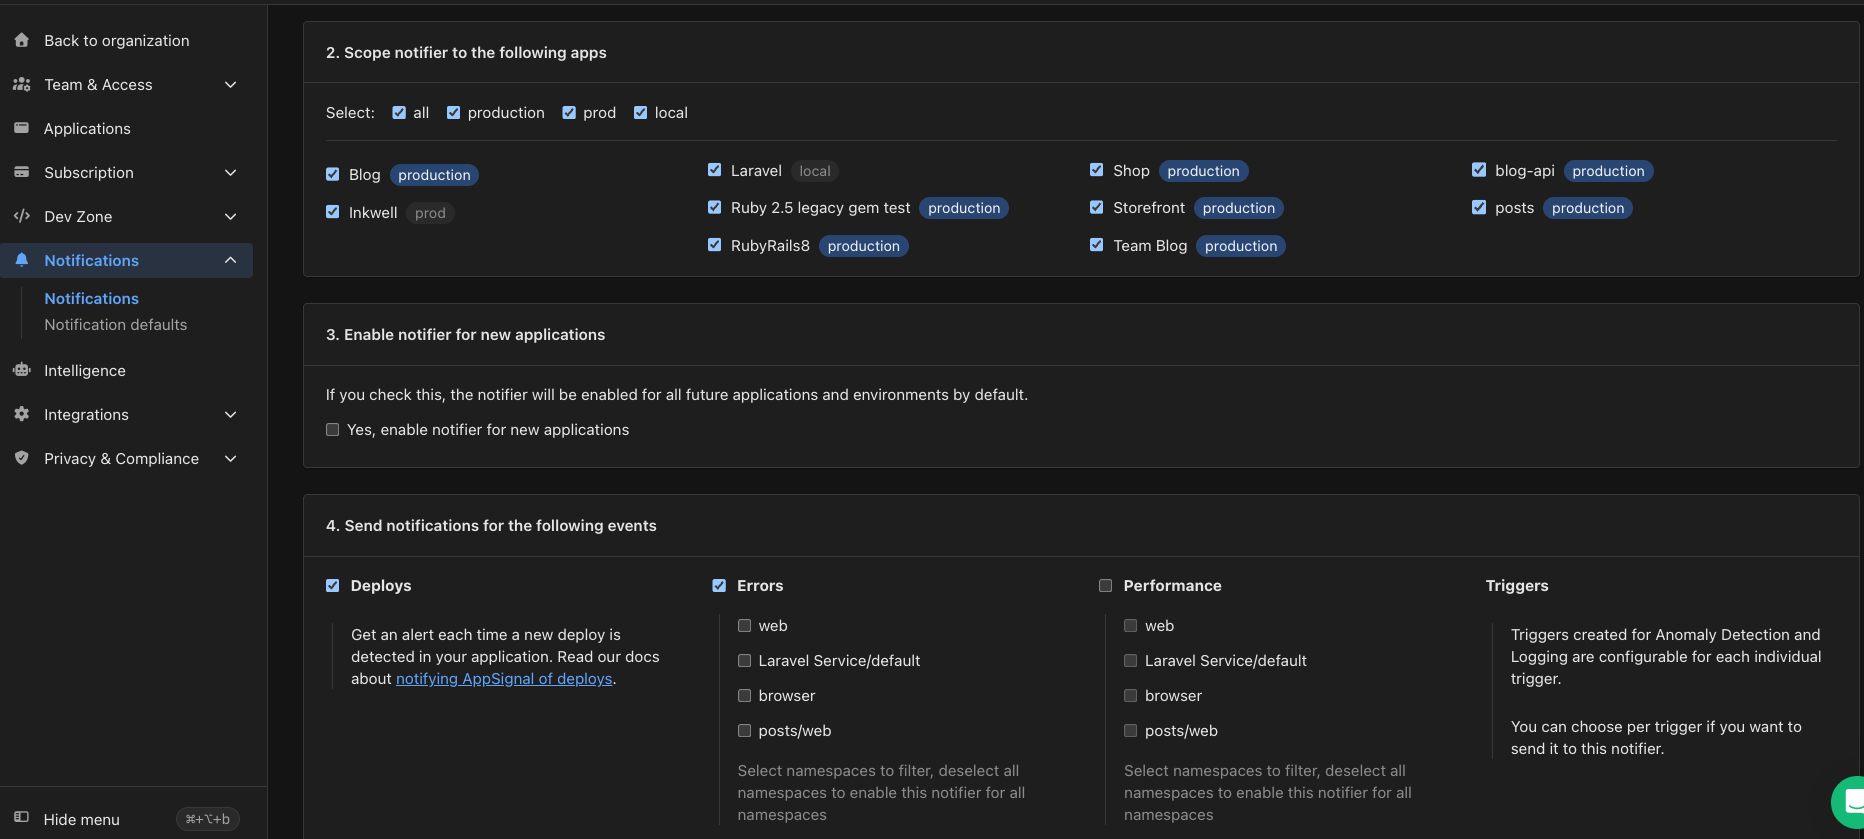
Plusieurs webhooks sont disponibles. Choisissez les charges utiles que le webhook reçoit sous Send notifications for the following events : Deploys, Errors, Performance et Triggers.
Sections du notificateur webhook permettant de limiter le notificateur à certaines applications et de choisir ses événements

Choisissez les applications et les événements couverts par le notificateur webhook

Vérification des requêtes webhook AppSignal

Pour assurer la sécurité de votre application, vous pouvez vérifier que les requêtes webhook entrantes proviennent réellement d’AppSignal. La vérification est effectuée en utilisant un jeton de vérification de webhook pour valider la signature de la requête.

Localisation de votre jeton de vérification de webhook

  1. Accédez à Notifications dans votre organisation AppSignal.
  2. Sélectionnez Manage à côté du notificateur webhook que vous souhaitez vérifier.
  3. Sous Settings for this notifier, trouvez le Webhook verification token.
Ce jeton est utilisé pour valider que la requête webhook provient d’AppSignal.

Vérification d’une requête

Lorsque AppSignal envoie une requête webhook, elle inclut une signature dans l’en-tête X-Appsignal-Signature. Vous pouvez valider la requête comme suit :
  1. Concaténez le jeton de vérification de webhook AppSignal avec le corps brut de la requête.
  2. Générez un hachage SHA256 de la chaîne concaténée.
  3. Comparez le hachage généré à la valeur dans l’en-tête X-Appsignal-Signature.
Si les hachages correspondent, la requête peut être vérifiée comme provenant d’AppSignal.

Exemples d’implémentations

Voici quelques exemples de la façon dont vous pouvez vérifier qu’une requête provient d’AppSignal en Ruby, Elixir, Node.js et Python. Remarque : Les exemples ci-dessous sont illustratifs, vous devrez peut-être les adapter en fonction des frameworks, intégrations et dépendances que votre application utilise.

Marqueurs de déploiement

Champs

Sous-champs du marqueur de déploiement

Incidents d’exception

Champs

Sous-champs de l’exception

Champs de métadonnées

Vous pouvez ajouter vos propres métadonnées en taguant les traces.

Performance traces

Champs

Sous-champs de performance

Champs de métadonnées

Vous pouvez ajouter vos propres métadonnées en taguant les traces.

Anomaly detection


Liste des intégrations