
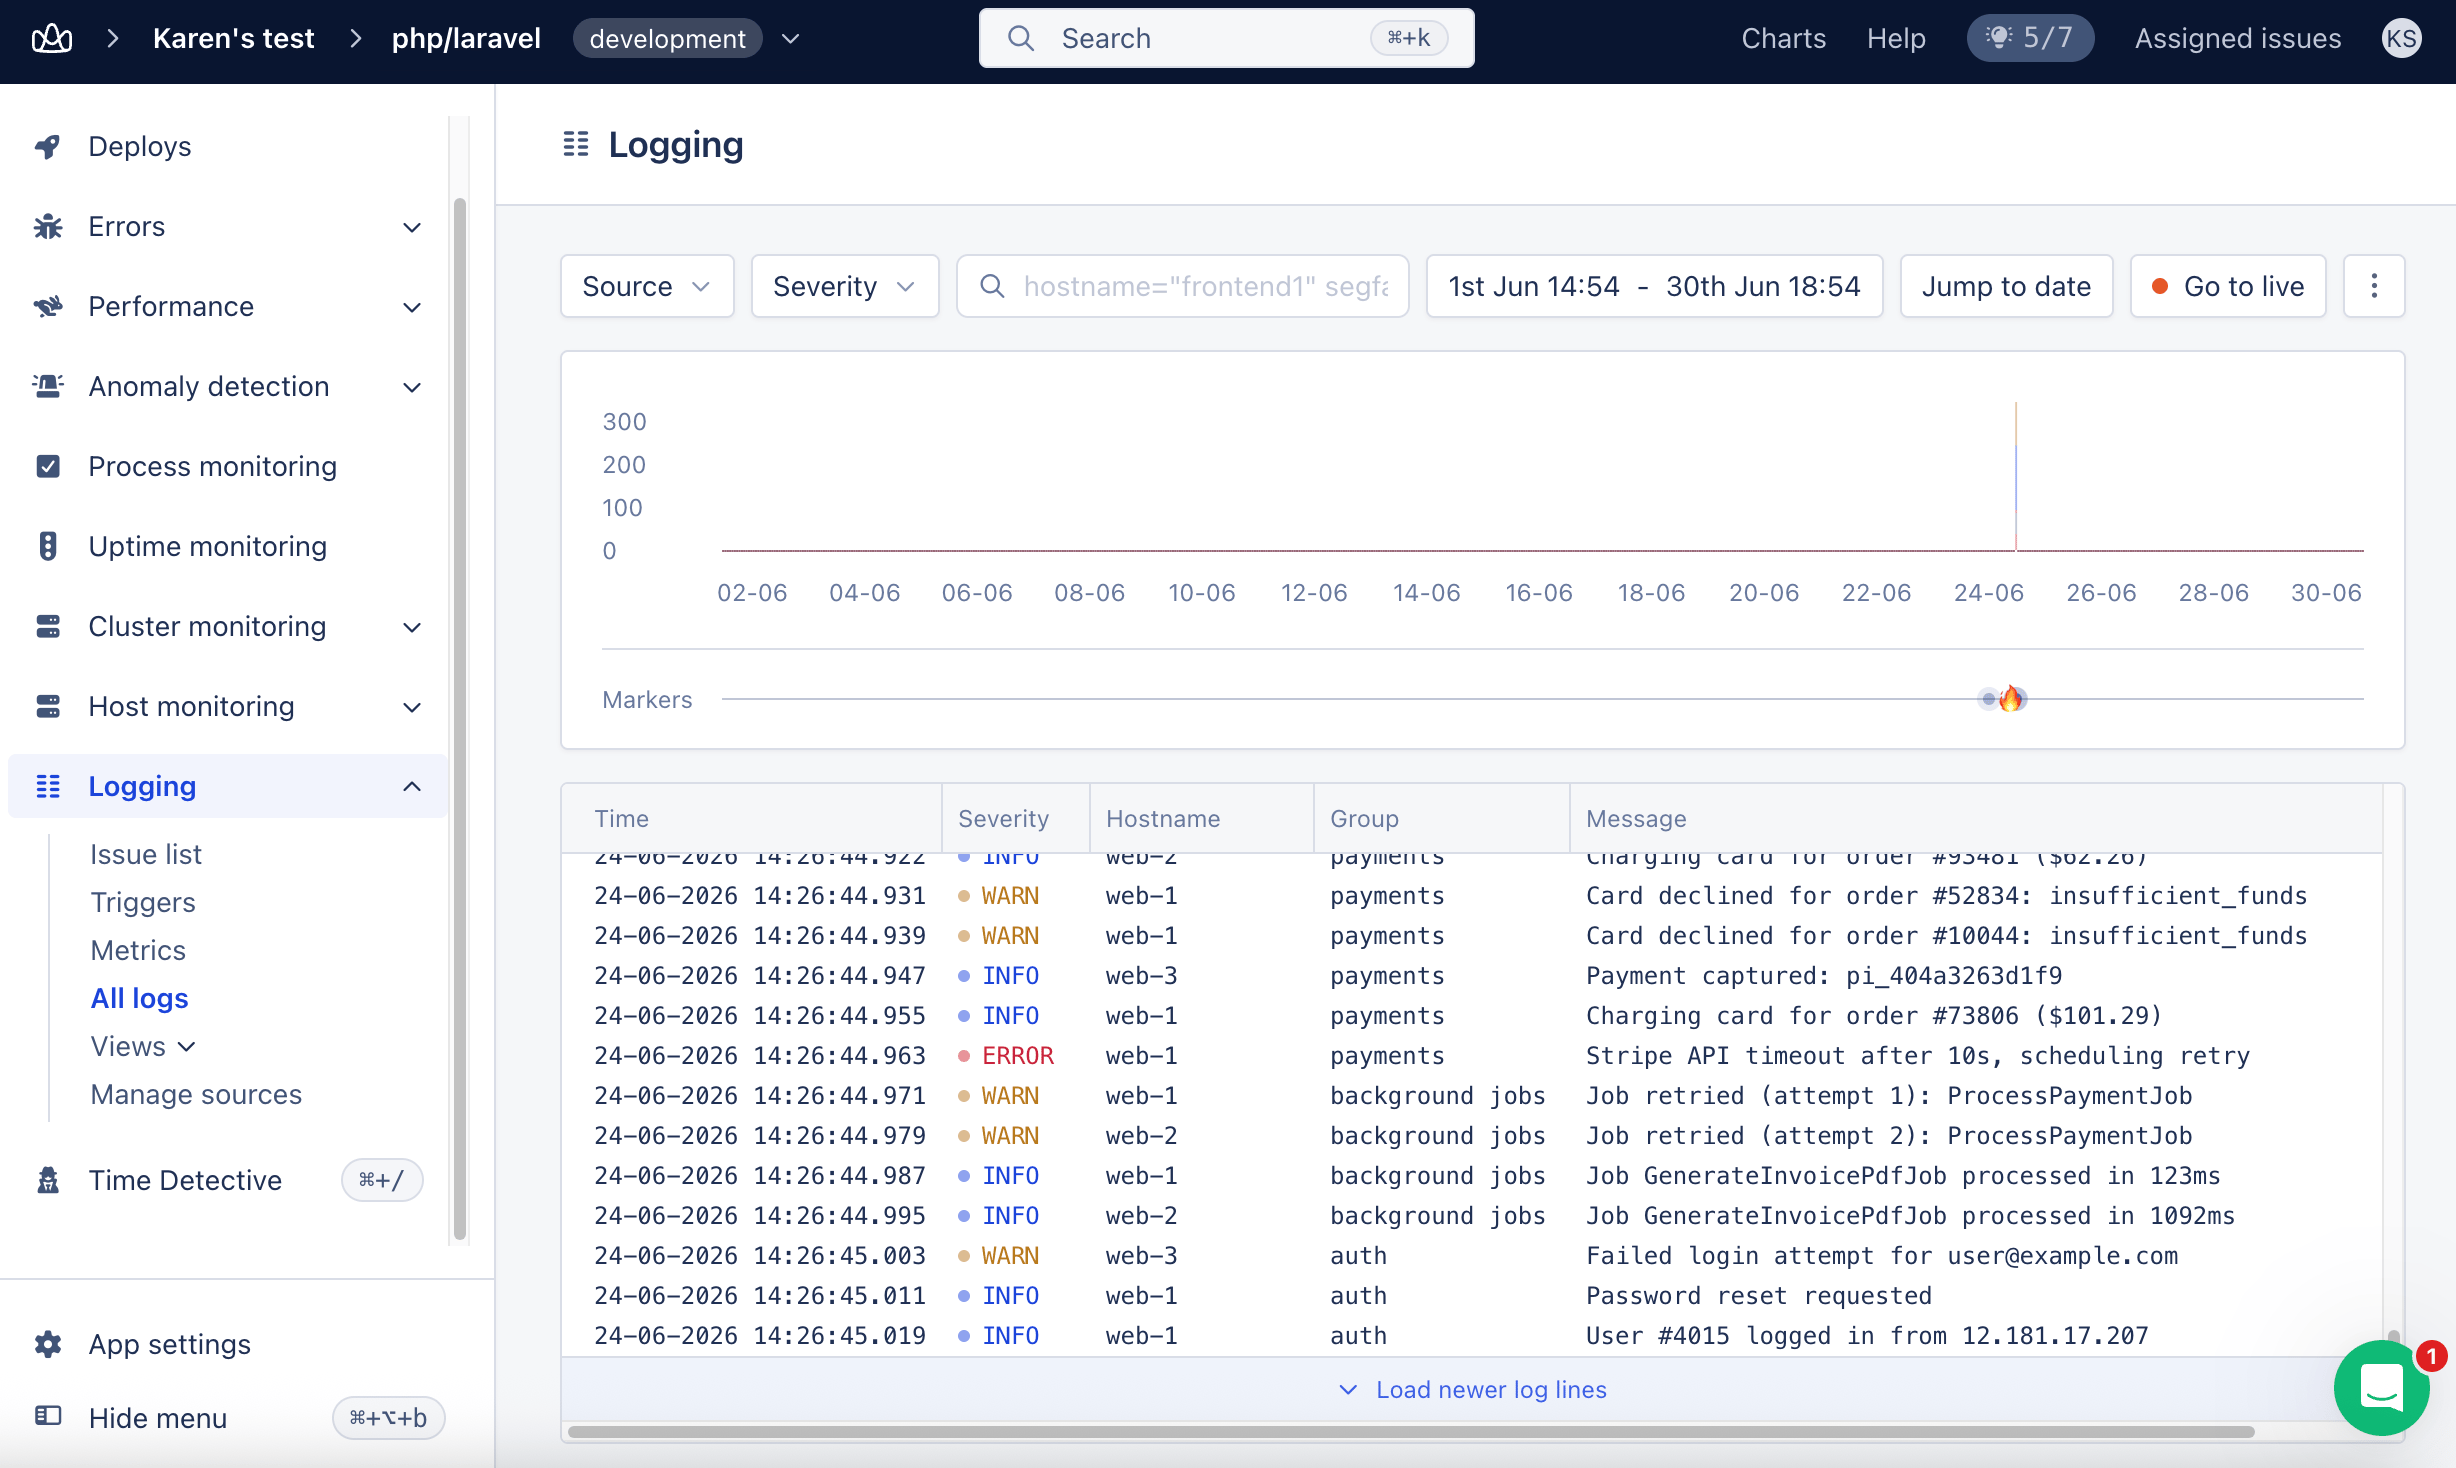
Sie müssen diese Syntax nicht von Hand eingeben. Wählen Sie die Log-Suchleiste, und die Autocomplete-Funktion schlägt Felder, Operatoren und Schweregrade aus Ihren Logs vor. Vorschläge fügen Text in die Abfrage ein, und Sie drücken die Eingabetaste, um sie auszuführen. Dieselbe Autocomplete-Funktion ist auch in den Abfragefeldern für Log-Trigger und Log-Metriken verfügbar. Den vollständigen Ablauf finden Sie unter Autocomplete für Log-Abfragen.
Schnellstart
Beginnen Sie mit diesen einfachen Abfragen:Verfügbare Felder
Sie können die folgenden Felder in Ihren Logs abfragen:
Wenn kein Feld angegeben wird, durchsucht die Abfrage das Feld „message”.
Abfrageoperatoren
Suchoperatoren
Verwenden Sie Anführungszeichen für Werte mit Leerzeichen:
group:"background jobs"
Vergleichen Sie ein Feld mit einem leeren String, um leere und nicht leere Werte zu filtern:
code=""findet Log-Zeilen, in denencodeleer ist.code!=""findet Log-Zeilen, in denencodeeinen nicht leeren Wert hat.
Teilweise Übereinstimmungen und Wildcards
Der Operator: passt, wenn der Wert an beliebiger Stelle im Feld vorkommt. message:timeout findet „Request timeout” und „timeout after 30s”. Der Abgleich berücksichtigt Groß-/Kleinschreibung, daher findet er „Timeout” nicht.
Es gibt kein Wildcard-Zeichen. Ein Sternchen wird wörtlich gesucht, daher passt message:error* nur auf Nachrichten, die den Text error* enthalten. Um Nachrichten zu finden, die „error” enthalten, verwenden Sie message:error. Auch die Zeichen % und _ werden wörtlich abgeglichen.
Verwenden Sie =, wenn das gesamte Feld übereinstimmen muss. Auch exakte Übereinstimmungen berücksichtigen Groß-/Kleinschreibung.
Vergleichsoperatoren
Für numerische Werte:Verschachtelte Attribute
Wir verwenden die folgende Beispiel-JSON-Struktur:Abfragen kombinieren
AND-Logik (Standard)
Durch Leerzeichen getrennte Abfragen werden mit AND verknüpft:OR-Logik
Verwenden SieOR, um beliebige Bedingungen abzugleichen: